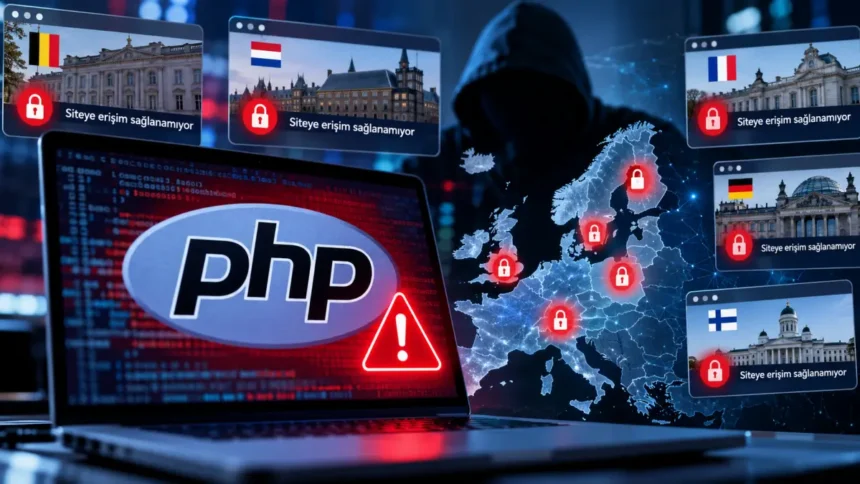
Dünya genelinde milyonlarca internet sitesinin altyapısında kullanılan PHP programlama dilinde tespit edildiği bildirilen iki kritik güvenlik açığı, uluslararası ölçekte siber güvenlik alarmına yol açtı. Belçika, Hollanda, Fransa, Almanya ve Finlandiya başta olmak üzere birçok ülkede kamu kurumlarının internet siteleri, olası saldırı riskine karşı geçici olarak erişime kapatıldı.
- Avrupa’da Kamu Kurumlarının İnternet Siteleri Devre Dışı Bırakıldı
- Belçika’da Bakanlıkların Siteleri Kapatıldı
- FBI ve NSA’dan Kritik Güvenlik Uyarısı
- Danimarka ve Norveç’ten Sistem Sahiplerine Çağrı
- Japonya ve Avustralya da Harekete Geçti
- PHP Vakfı Güvenlik Güncellemelerini Yayımladı
- OpenAI’dan Güvenlik Açıklarının Giderilmesine Destek
Yetkililer, şu ana kadar doğrulanmış bir siber saldırı tespit edilmediğini belirtirken, güvenlik riskinin azaltılması amacıyla sistemlerde güncelleme ve kontrol çalışmalarının sürdüğünü bildirdi.
Avrupa’da Kamu Kurumlarının İnternet Siteleri Devre Dışı Bırakıldı
PHP programlama dilinde tespit edilen güvenlik açıklarının ardından Avrupa’nın farklı ülkelerinde çok sayıda kamu kurumu ve özel kuruluş önlem aldı. Avrupa Birliği kurumlarına ev sahipliği yapan Belçika’da yaşanan kesintiler dikkat çekerken Hollanda, Fransa, Almanya ve Finlandiya’da da çeşitli dijital hizmetlere erişim geçici olarak durduruldu.
Belçika Siber Güvenlik Merkezi (CCB), henüz doğrulanmış bir saldırı bulunmadığını açıkladı. Ancak olası risklerin büyüklüğü nedeniyle, güvenlik açıklarından etkilenebilecek sistemlerin geçici olarak kapatılmasını tavsiye etti. Merkezin kendi internet sitesinin de tedbir kapsamında erişime kapatıldığı bildirildi.
Belçika’da Bakanlıkların Siteleri Kapatıldı
Belçika’da Dışişleri, Maliye ve Çalışma bakanlıklarının internet siteleri güvenlik önlemleri kapsamında devre dışı bırakıldı. Hastaneler başta olmak üzere farklı kurumların da süreçten etkilendiği belirtilirken, bazı medya kuruluşları ve eğitim platformlarında da erişim sorunları yaşandı.
Ülkenin Flaman bölgesindeki kamu kurumlarına ait internet sitelerinin önemli bir bölümünün geçici olarak hizmet dışı kaldığı aktarıldı.
Hollanda’da vatandaşların kamu hizmetlerine erişmek için kullandığı DigiD ve MijnOverheid sistemleri ile Rotterdam Limanı portalı, Schiphol Havalimanı’nın mobil uygulaması ve Temsilciler Meclisinin internet siteleri de tedbirlerden etkilendi. Fransa’da bazı emniyet birimlerinin, Almanya ve Finlandiya’da ise çeşitli kamu kurumlarının internet siteleri geçici olarak kapatıldı.
FBI ve NSA’dan Kritik Güvenlik Uyarısı
The Wall Street Journal’ın haberine göre, yapay zekâ destekli araştırmalar sonucunda PHP’de tespit edilen güvenlik açıklarıyla ilgili bilgiler, basına yansımasının ardından uluslararası düzeyde geniş yankı uyandırdı.
ABD Federal Soruşturma Bürosu (FBI) ve Ulusal Güvenlik Ajansı (NSA), internet siteleri ve uygulamalarında yaygın biçimde kullanılan PHP’deki iki kritik güvenlik açığına karşı uyarılarda bulundu.
FBI’ın siber suçlarla mücadele birimi, söz konusu açıkların kötü niyetli kişilerin etkilenen sistemlerde uzaktan kod çalıştırmasına imkân tanıyabileceğine dikkat çekti. Böyle bir durumun hassas bilgilerin ele geçirilmesi ve bilgisayar ağlarının güvenliğinin tehlikeye girmesi gibi ciddi sonuçlar doğurabileceği belirtildi.
Güvenlik güncellemelerini hemen uygulayamayan kurum ve kuruluşlara, risk altındaki sistemlerini geçici olarak çevrim dışı bırakmaları tavsiye edildi.
Danimarka ve Norveç’ten Sistem Sahiplerine Çağrı
PHP’deki güvenlik açıkları Avrupa’nın kuzeyinde de önlemlerin artırılmasına neden oldu. Danimarka Siber Güvenlik ve Dayanıklılık Kurumu, sistem yöneticilerine gerekli güncellemeleri en kısa sürede uygulamaları çağrısında bulundu. Güncelleme yapılamayan sistemlerin geçici olarak çevrim dışına alınması önerildi.
Norveç Ulusal Güvenlik Kurumu ise yayımladığı uyarıda, güvenlik açıklarının yetkisiz kişilerin parola veya oturum açma işlemi gerekmeksizin etkilenen sistemler üzerinde kontrol sağlamasına imkân tanıyabileceğini bildirdi.
Norveç kamu yayıncısı NRK’nın aktardığı bilgilere göre, Norveç Dijitalleşme Müdürlüğü ile eğitim ve araştırma alanında güvenli giriş ve veri paylaşımı için kullanılan Feide platformu da erişim kesintilerinden etkilendi.
Finlandiya Ulusal Siber Güvenlik Merkezi de bazı devlet sitelerinin önleyici tedbirler kapsamında geçici olarak devre dışı bırakıldığını duyurdu. Finlandiya medyasında yer alan haberlere göre, Helsinki Kitap Fuarı ve Finlandiya Film Vakfı gibi kuruluşların internet sitelerinde de kesintiler yaşandı.
Japonya ve Avustralya da Harekete Geçti
PHP’deki güvenlik açıklarına yönelik önlemler Avrupa ile sınırlı kalmadı. Japonya Sağlık, Çalışma ve Refah Bakanlığı, uzun süreli bakım hizmeti sağlayıcılarının iletişim bilgilerini içeren bir bilgi paylaşım sistemine ait internet sitesini tedbir amacıyla geçici olarak askıya aldı.
Kyodo News’in haberine göre, Japonya Başbakanı Sanae Takaiçi de PHP kullanan internet sitelerinin güvenlik açıklarını gidermeye yönelik güncellemeleri uygulaması çağrısında bulundu.
Avustralya Sinyal Direktörlüğü (ASD) ise kurumları ve bireysel kullanıcıları, yayımlanacak güvenlik güncellemelerini ve yamalarını uygulamaya hazır olmaları konusunda uyardı.
PHP Vakfı Güvenlik Güncellemelerini Yayımladı
PHP programlama dilinin geliştirilmesi ve güvenliğinin iyileştirilmesi için çalışan PHP Vakfı, güvenlik açıklarına yönelik düzeltmelerin ve sistemlerin nasıl güncelleneceğini açıklayan talimatların yayımlandığını bildirdi.
Uzmanlar, sistem yöneticilerinin kullandıkları PHP sürümlerini kontrol etmelerinin, güvenlik yamalarını gecikmeden uygulamalarının ve gerekli durumlarda risk altındaki hizmetleri geçici olarak kapatmalarının önemine dikkat çekiyor.
Yetkililer, etkilenen internet sitelerinin ne zaman yeniden hizmete açılacağına ilişkin kesin bir takvim paylaşmadı. Sistemlerin yeniden devreye alınmasının, gerekli güncellemelerin tamamlanmasına ve güvenlik kontrollerinin sonuçlarına bağlı olacağı değerlendiriliyor.
OpenAI’dan Güvenlik Açıklarının Giderilmesine Destek
OpenAI, konuya ilişkin yayımladığı blog yazısında, son iki ay boyunca PHP’deki güvenlik açıklarının giderilmesi amacıyla araştırmacılar ve farklı uzmanlardan oluşan bir ekibe öncülük ettiğini açıkladı.
Yaşanan gelişmeler, yaygın kullanılan yazılım bileşenlerindeki güvenlik açıklarının küresel ölçekte ne kadar geniş bir etki yaratabileceğini bir kez daha gündeme getirdi. Uzmanların önceliği, olası saldırıların önüne geçilmesi, güvenlik güncellemelerinin uygulanması ve kritik dijital hizmetlerin güvenli biçimde yeniden devreye alınması olarak öne çıkıyor.